Chiến lược mới chú trọng ứng dụng trí tuệ nhân tạo (AI), bảo vệ cơ sở hạ tầng trọng yếu và tăng cường hợp tác giữa chính phủ với khu vực tư nhân.
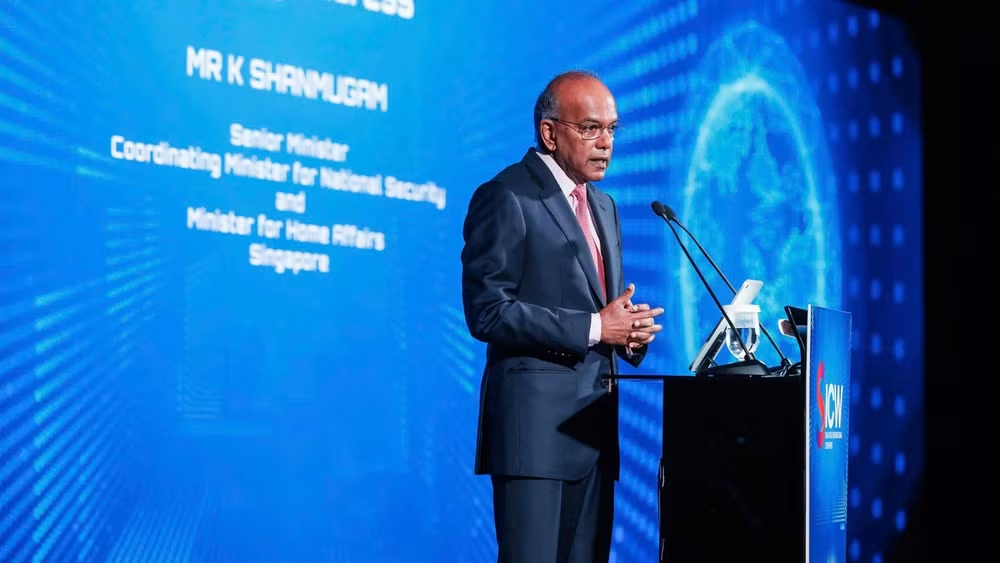
Phát biểu khai mạc Tuần lễ An ninh mạng Quốc tế Singapore lần thứ 11 tại Trung tâm Hội nghị và Triển lãm Marina Bay Sands, Bộ trưởng Cao cấp K. Shanmugam, đồng thời là Bộ trưởng Điều phối An ninh Quốc gia kiêm Bộ trưởng Nội vụ Singapore, cho biết các cuộc tấn công mạng đang trở nên nhanh hơn, tinh vi hơn và có quy mô lớn hơn nhờ AI.
Theo ông, Singapore cần chủ động tìm kiếm, khắc phục lỗ hổng trước khi bị khai thác, đồng thời nâng cao năng lực phòng thủ trên phạm vi toàn quốc và đẩy nhanh tốc độ phản ứng trước các mối đe dọa. Một biện pháp đáng chú ý là phát triển dịch vụ bảo vệ tên miền quốc gia (PDNS), nhằm ngăn người dùng kết nối với các tên miền đã được xác định là độc hại, qua đó giảm nguy cơ bị lừa đảo, phát tán mã độc và các hình thức tấn công mạng khác.
Theo kế hoạch được công bố, hệ thống này sẽ bổ sung một lớp bảo vệ ngay từ khâu kết nối, trước khi mối đe dọa tiếp cận người dùng. Chiến lược mới được đưa ra trong bối cảnh các mối đe dọa mạng tại Singapore vẫn diễn biến phức tạp.
Theo báo cáo Singapore Cyber Landscape 2025/2026 của Cơ quan An ninh mạng Singapore (CSA), số lượng hạ tầng bị phát hiện nhiễm mã độc hoặc có liên quan đến hoạt động độc hại tăng lên 284.300 trong năm 2025, tăng 142% so với năm trước. CSA cho biết mức tăng này chủ yếu liên quan đến hoạt động dai dẳng của các hạ tầng độc hại và việc phát hiện hiệu quả hơn các thiết bị thuộc mạng botnet.
Theo chiến lược mới, Trung tâm Chỉ huy An ninh mạng Quốc gia (NC3) sẽ đóng vai trò đầu mối tổng hợp thông tin về lỗ hổng và các mối đe dọa, hỗ trợ phát hiện sớm hoạt động của các nhóm tin tặc và điều phối ứng phó trên phạm vi toàn quốc. Chính phủ cũng sẽ từng bước triển khai AI trong các hoạt động phòng thủ mạng, trong đó có phân tích nguy cơ, phát hiện lỗ hổng và hỗ trợ xử lý sự cố nhanh hơn. Singapore đồng thời thúc đẩy chuyển đổi sang công nghệ mã hóa an toàn trước các rủi ro trong tương lai từ máy tính lượng tử.
Bộ trưởng Shanmugam nhấn mạnh các cuộc tấn công mạng không phân biệt ranh giới giữa cơ quan nhà nước và doanh nghiệp, do đó hoạt động phòng thủ cần được tổ chức đồng bộ, với sự phối hợp chặt chẽ giữa chính phủ, doanh nghiệp và các đối tác quốc tế. Chiến lược An ninh mạng 2026 hướng tới xây dựng năng lực phòng thủ liên tục, chủ động phát hiện và khắc phục điểm yếu trước khi bị khai thác, qua đó nâng cao khả năng chống chịu của Singapore trước các mối đe dọa ngày càng phức tạp.