Ngày 20/9, chuyên trang công nghệ CNET đưa tin về ý kiến của chuyên gia tại Công ty bảo mật di động Zimperium. Theo đó, mã độc RatHat được phát tán bằng cách giả mạo các ứng dụng phổ biến, chẳng hạn Google Chrome. Người dùng có thể bị dẫn tới một trang web được thiết kế giống Google Play Store và được yêu cầu tải xuống ứng dụng giả mạo.
Sau khi được cài đặt, ứng dụng yêu cầu người dùng cấp quyền hỗ trợ tiếp cận. Đây là một tính năng hợp pháp của Android, được thiết kế nhằm hỗ trợ người dùng gặp khó khăn trong việc tương tác với thiết bị. Tuy nhiên, nếu được cấp cho ứng dụng độc hại, quyền này có thể bị lợi dụng để thực hiện nhiều thao tác trên điện thoại Android.
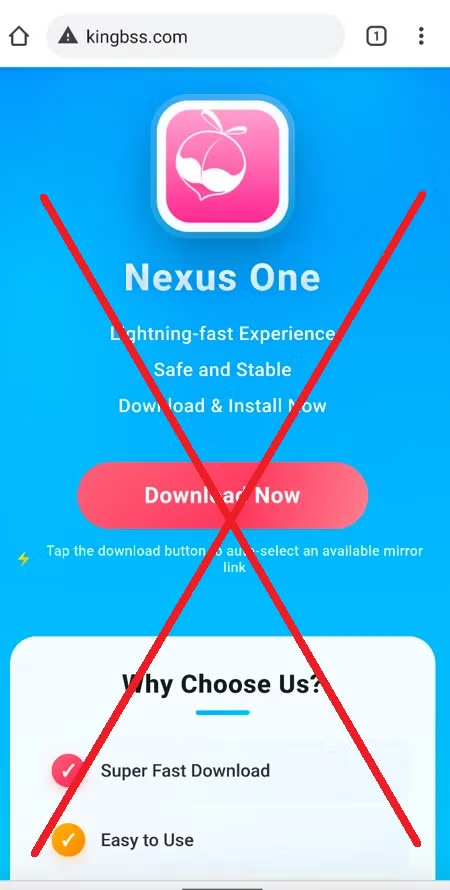
RatHat sử dụng quyền hỗ trợ tiếp cận để điều hướng hệ thống, kích hoạt Wireless Debugging, vốn là công cụ dành cho nhà phát triển thường được sử dụng trong quá trình kiểm thử ứng dụng, sau đó cấp cho chính nó quyền truy cập dòng lệnh ở mức hệ thống trên Android (ADB Shell). Chuỗi hành động này cho phép mã độc đạt được quyền kiểm soát sâu đối với thiết bị.
Sau đó, RatHat cài đặt một tác nhân được hỗ trợ bởi AI nhằm thực thi các lệnh hệ thống và thu thập thông tin. Mã độc đồng thời triển khai một ứng dụng proxy, phần mềm làm trung gian kết nối giữa thiết bị của người dùng và máy chủ trên Internet, để chuyển dữ liệu đánh cắp được về máy chủ do kẻ tấn công kiểm soát.
Theo các chuyên gia của hai công ty an ninh mạng Zimperium và Malwarebytes, hoạt động của RatHat nhắm tới những ứng dụng tài chính phổ biến.
Các nhà nghiên cứu đến nay đã phát hiện 162 ứng dụng bị nhiễm mã độc trong thực tế, với dữ liệu được gửi về 12 máy chủ do những kẻ tấn công vận hành.
Điểm đáng lo ngại của RatHat là mã độc không tạo ra những biểu hiện bất thường rõ ràng như các cuộc tấn công bằng mã độc tống tiền. Thay vào đó, chương trình hoạt động âm thầm trong nền và có khả năng ghi lại những thông tin xuất hiện trên màn hình thiết bị.
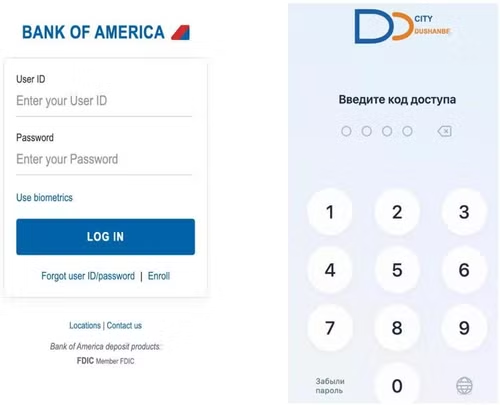
Những dữ liệu có thể bị thu thập bao gồm tên người dùng, mật khẩu và mã xác thực hai yếu tố. RatHat cũng có khả năng ghi nhận thao tác chạm trên màn hình, từ đó hỗ trợ tái tạo mã PIN hoặc hình thức mở khóa bằng mẫu hình.
Bên cạnh đó, mã độc có thể đọc và thu thập tin nhắn SMS, qua đó tiềm ẩn nguy cơ đánh cắp các mã xác thực được gửi tới điện thoại.
RatHat có thể giả dạng các ứng dụng khác và thay đổi hành vi thông qua một hệ thống AI, khiến cho việc xóa bỏ hoàn toàn ứng dụng khó để xử lý triệt để.
Trong trường hợp thiết bị đã bị nhiễm, các chuyên gia cho rằng việc chỉ gỡ ứng dụng ban đầu có thể không giải quyết được vấn đề, mà cần phải khôi phục cài đặt gốc để loại bỏ những tệp ẩn mà mã độc cài đặt trên thiết bị.
Người dùng được khuyến cáo không nhấp vào các liên kết trong tin nhắn SMS hoặc thư điện tử đến từ những nguồn không xác định. Khi cài đặt ứng dụng, người dùng nên kiểm tra kỹ và ưu tiên sử dụng ứng dụng Google Play chính thức.