Hệ thống máy chủ mail một số cơ quan, tổ chức tại Việt Nam bị xâm nhập

Hệ thống máy chủ mail một số đơn vị tại Việt Nam đã bị xâm nhập từ khai thác lỗ hổng zero-day trong Microsoft Exchange, với các dấu hiệu nhận diện liên quan đến tấn công có chủ đích APT.
Ảnh minh họa. (Ảnh: Minh Sơn/Vietnam+)

Thông tin từ Cục An toàn thông tin (Bộ Thông tin và Truyền thông) cho hay, ngày 30/9, cơ quan này đã cảnh báo đến các đơn vị chuyên trách công nghệ thông tin các bộ, ngành, địa phương; các tập đoàn, tổng công ty nhà nước; các ngân hàng, tổ chức tài chính và hệ thống các đơn vị chuyên trách an toàn thông tin về lỗ hổng bảo mật zero-day ảnh hưởng nghiêm trọng đến Microsoft Exchange.

Trước đó, Cục An toàn thông tin tiếp nhận cảnh báo từ đội ngũ bảo mật của Công ty GTSC (NCS) về việc đang xuất hiện chiến dịch tấn công mạng có chủ đích sử dụng lỗ hổng zero-day, với mục tiêu nhắm đến là các hệ thống máy chủ Microsoft Exchange của các cơ quan, tổ chức trong nước.

Đại diện Cục An toàn thông tin cho biết, đây là lỗ hổng bảo mật có mức độ nghiêm trọng và hiện tại chưa có bản vá lỗi chính thức, lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa để dành quyền kiểm soát hệ thống, đe dọa đến tính bí mật, toàn vẹn của hàng ngàn máy chủ mail Microsoft Exchange đang được sử dụng bởi nhiều cơ quan, tổ chức trong nước.

Để bảo đảm an toàn thông tin cho hệ thống thông tin của các cơ quan, tổ chức, doanh nghiệp và góp phần bảo đảm an toàn không gian mạng Việt Nam, Cục An toàn thông tin khuyến nghị các đơn vị cấu hình lại máy chủ sử dụng Microsoft Exchange nhằm ngăn chặn đối tượng tấn công thực thi mã từ xa.

Ngày 29/9, Cục An toàn thông tin cũng đã tiến hành rà soát và ghi nhận hệ thống máy chủ mail một số đơn vị đã bị xâm nhập với các dấu hiệu nhận diện liên quan đến tấn công có chủ đích.

Cùng ngày 29/9, Cục An toàn thông tin cũng đã phát đi cảnh báo tới toàn bộ thành viên thuộc Mạng lưới ứng cứu sự cố an toàn thông tin mạng Việt Nam. Tuy nhiên, việc tuân theo khuyến nghị để ngăn chặn việc khai thác lỗ hổng vẫn chưa được thực hiện nghiêm túc.

Vì thế, để bảo đảm an toàn thông tin cho hệ thống thông tin của các cơ quan, tổ chức, doanh nghiệp và góp phần bảo đảm an toàn không gian mạng Việt Nam, trong cảnh báo mới, Cục An toàn thông tin khuyến nghị các đơn vị cấu hình lại máy chủ sử dụng Microsoft Exchange nhằm ngăn chặn đối tượng tấn công thực thi mã từ xa.

Cùng với đó, các đơn vị cũng được yêu cầu sử dụng công cụ rà soát lại hệ thống máy chủ mail và công cụ kiểm tra cấu hình ngăn chặn tấn công để phát hiện các dấu hiệu bị xâm nhập và tính hiệu của của biện pháp ngăn chặn nhằm kịp thời ứng phó trước khi sự cố xảy ra.

Trong đó, công cụ hỗ trợ phát hiện dấu hiệu hệ thống đã bị xâm nhập hiện đang được Công ty NCS cung cấp miễn phí tại địa chỉ github.com/ncsgroupvn/NCSE0Scanner/releases.

Cục An toàn thông tin đề nghị các cơ quan, tổ chức, doanh nghiệp tăng cường hơn nữa công tác giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; đồng thời thường xuyên theo dõi kênh cảnh báo của Mạng lưới ứng cứu sự cố an toàn thông tin mạng quốc gia để cập nhật kịp thời các nguy cơ, chiến dịch tấn công mạng.

Trong trường hợp cần thiết có thể liên hệ đầu mối hỗ trợ của Cục An toàn thông tin: Trung tâm Ứng cứu khẩn cấp không gian mạng Việt Nam (VNCERT/CC) theo số điện thoại 0869100317 và địa chỉ thư điện tử ir@vncert.vn

Ngày 29/9, trong thông báo đăng trên blog, Microsoft cho biết, họ đang điều tra 2 lỗ hổng zero-day được báo cáo ảnh hưởng đến Microsoft Exchange Server 2013, 2016 và 2019.

Lỗ hổng đầu tiên, được xác định là CVE-2022-41040 là lỗ hổng bảo mật SSRF, trong khi lỗ hổng thứ hai được xác định là CVE-2022-41082, cho phép thực thi mã từ xa. Trong đó, CVE-2022-41082 là lỗ hổng bảo mật nghiêm trọng, một khi khai thác thành công, kẻ tấn công có thể giành quyền kiểm soát toàn bộ hệ thống máy chủ mail.
TTXVN

Có thể bạn quan tâm

Các đối tượng lừa đảo sử dụng trí tuệ nhân tạo để “cá nhân hóa” tin giả theo từng nhóm người. (Hình ảnh có sử dụng AI)

Những bẫy lừa đảo khó nhận biết thời trí tuệ nhân tạo

Các công cụ AI hiện nay có thể tạo ra một bài viết, hình ảnh, giọng nói hoặc video giả mạo với chất lượng rất cao. Tuy nhiên, AI chưa phải yếu tố đáng lo ngại nhất. Điều khiến tin giả và các chiêu trò lừa đảo công nghệ cao lan truyền với tốc độ chóng mặt chính là thuật toán đề xuất nội dung của các nền tảng mạng xã hội.

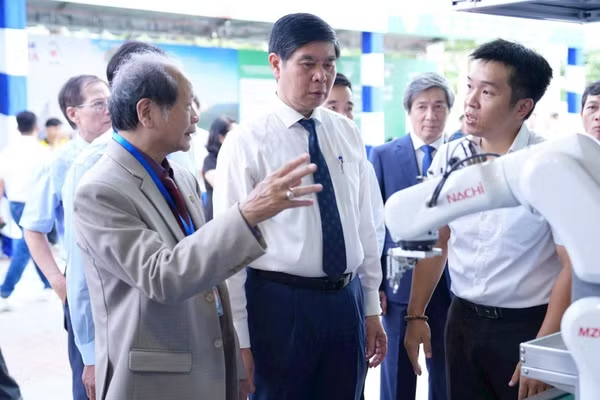
Các nhà khoa học tại Triển lãm quốc tế về Điều khiển và Tự động hóa lần thứ 8. (Ảnh: HỘI TỰ ĐỘNG HÓA)

Trí thức và nhiệm vụ truyền thông khoa học

Thời gian qua, hoạt động truyền thông, phổ biến kiến thức của đội ngũ trí thức khoa học được triển khai rộng khắp, đạt những kết quả tích cực. Tuy nhiên, công tác truyền thông, phổ biến kiến thức đòi hỏi cách làm mới chuyên nghiệp và hiệu quả hơn.

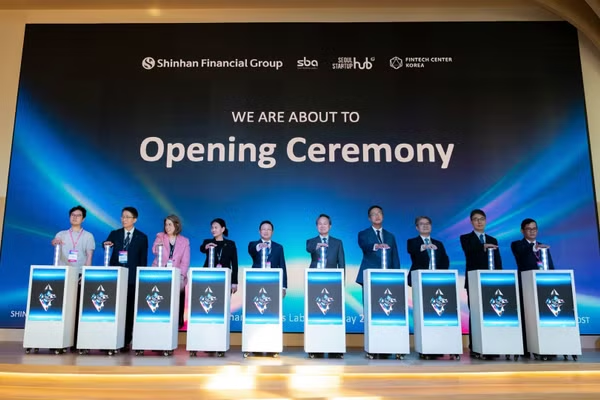
Các diễn giả khởi động chương trình. (Ảnh: Ban tổ chức)

Kết nối đổi mới sáng tạo Việt Nam-Hàn Quốc

Lần đầu tiên, Tập đoàn tài chính Shinhan (Shinhan Financial Group – SFG) tổ chức chương trình Demo Day 2026 tại Thành phố Hồ Chí Minh. Sự kiện thuộc khuôn khổ của hai chương trình thường niên Global Shinhan InnoBoost và Shinhan Global X-Change được tổ chức chung, quy tụ 28 startup công nghệ đến từ Việt Nam và Hàn Quốc.

Các công ty công nghệ trưng bày các giải pháp chuyển đổi số tại Thành phố Hồ Chí Minh. (Ảnh: CTV)

Chuyển đổi số thực chất, nâng sức cạnh tranh cho doanh nghiệp

Thành phố Hồ Chí Minh xác định doanh nghiệp nhỏ và vừa là chủ thể, lực lượng nòng cốt trong ứng dụng công nghệ, đổi mới phương thức sản xuất, kinh doanh. Vì vậy, thúc đẩy chuyển đổi số trong khu vực doanh nghiệp này là nhiệm vụ trọng tâm nhằm tạo động lực đổi mới sáng tạo, nâng cao năng lực cạnh tranh của nền kinh tế thành phố.

VNPT đã triển khai hỗ trợ khách hàng chuyển đổi sim 4G (Ảnh: VNPT)

Tắt sóng 2G: Chuyển người dùng trước khi tắt mạng

Ngày 15/9, những kết nối 2G cuối cùng theo lộ trình được chuyển sang các thế hệ công nghệ mới, khép lại quá trình đã được các nhà mạng chuẩn bị trong nhiều năm. Với VNPT, công việc bắt đầu từ năm 2021 và bài toán không chỉ nằm ở việc nâng cấp mạng lưới, mà còn ở việc đưa người dùng sang công nghệ mới trước khi 2G rời mạng.

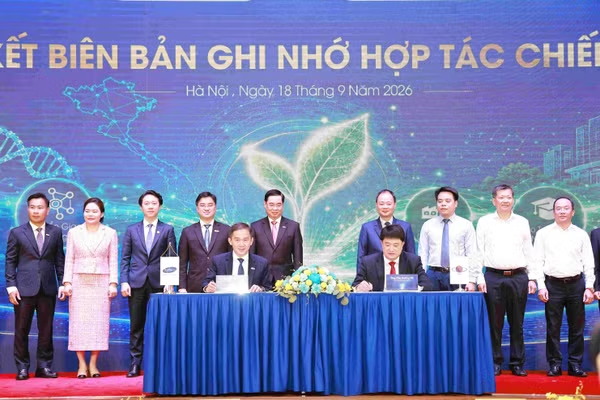
Đại diện lãnh đạo các đơn vị ký và chứng kiến ký ghi nhớ hợp tác. (Ảnh: XUÂN KỲ)

Hợp tác, chuyển giao, thương mại hóa kết quả nghiên cứu, hướng đến những giá trị bền vững

Ngày 18/9, tại Hà Nội, Viện Hàn lâm Khoa học và Công nghệ Việt Nam phối hợp cùng Công ty Cổ phần Dược phẩm Bến Tre, Trường đại học Quang Trung, Công ty Cổ phần Bệnh viện đa khoa quốc tế Huế và Bệnh viện Việt Mỹ Phú Yên - Công ty Cổ phần Xuất nhập khẩu Dược Phú Yên tổ chức Lễ ký kết Biên bản ghi nhớ hợp tác chiến lược.

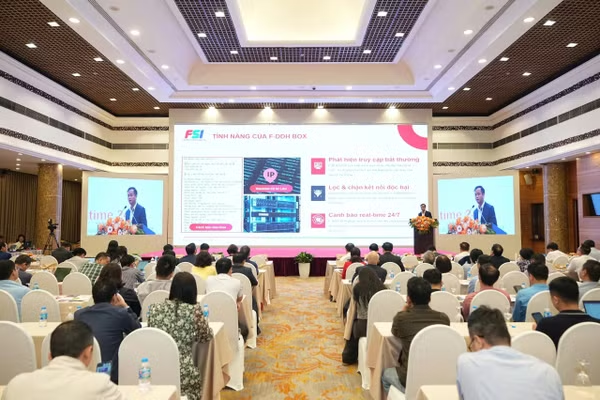
Một hội thảo phổ biến, nâng cao nhận thức về các quy định bảo vệ dữ liệu cá nhân cho doanh nghiệp.

Siết xử lý vi phạm trên không gian mạng

Từ 19/8/2026, Nghị định số 330/2026/NĐ-CP có hiệu lực, bổ sung chế tài xử phạt vi phạm hành chính về an ninh mạng và bảo vệ dữ liệu cá nhân. Người vi phạm có thể bị phạt tiền, đình chỉ hoạt động, tịch thu phương tiện, thu hồi dữ liệu và buộc nộp lại số lợi bất hợp pháp. Nếu có dấu hiệu tội phạm sẽ xem xét xử lý hình sự.

Người dân cần kiểm tra kỹ tính pháp lý của nền tảng trước khi tham gia đầu tư tiền mã hóa.

Bẫy đầu tư tiền mã hóa trên mạng

Những lời mời đầu tư “việc nhẹ, sinh lời khủng”, có chuyên gia “bắn lệnh, bao lãi, bao lỗ” có thể là cạm bẫy công nghệ cao nhằm chiếm đoạt tài sản. Người dân cần nhận diện sớm dấu hiệu bất thường, bảo vệ thông tin cá nhân và nhanh chóng trình báo cơ quan Công an khi nghi ngờ bị lừa đảo.

Để chủ động phòng tránh, người dân không chuyển tiền vào tài khoản cá nhân khi chưa xác minh, không quét mã QR từ nguồn không rõ ràng.

Mạo danh trường học thu học phí, đặt hàng doanh nghiệp

Khi các cơ sở giáo dục trên cả nước bước vào năm học mới, cũng là lúc các đối tượng lừa đảo sử dụng công nghệ cao gia tăng hoạt động với nhiều thủ đoạn tinh vi. Không chỉ nhắm đến học sinh, sinh viên và phụ huynh, các đối tượng còn lợi dụng danh nghĩa của trường học để lừa đảo doanh nghiệp, cơ sở kinh doanh nhằm chiếm đoạt tài sản.

Công an xã An Khánh, thành phố Hà Nội hướng dẫn người dân tích hợp tài khoản an sinh xã hội trên VNeID.

Chuẩn hóa, liên thông dữ liệu quốc gia

Thời gian qua, nhiều dịch vụ công được đưa lên môi trường số, tỷ lệ hồ sơ trực tuyến đạt mức cao, nhưng phía sau giao diện số vẫn còn khâu xử lý thủ công, yêu cầu hồ sơ giấy... 

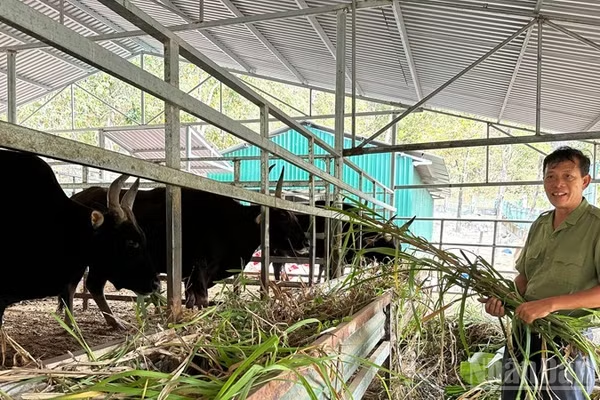
Ông Nguyễn Anh Tuấn, chủ nhiệm đề tài “Bảo tồn và sử dụng bền vững nguồn gen bò tót lai F1 giữa bò cái nhà và bò tót đực giai đoạn 2021-2025” chăm sóc những cá thể bò tót lai tại Vườn Quốc gia Núi Chúa-Phước Bình, tỉnh Khánh Hòa. (Ảnh: NGUYỄN TRUNG)

Bò tót lai ở Phước Bình: Dấu ấn đặc biệt trong bộ nhiễm sắc thể

Trong những đàn bò của người dân vùng đệm Vườn Quốc gia Phước Bình, tỉnh Khánh Hòa, từng xuất hiện những cá thể mang vóc dáng, màu lông và tập tính khác biệt rõ rệt so với bò nhà. Qua nghiên cứu hình thái và phân tích di truyền, các nhà khoa học xác định một số cá thể là con lai thế hệ thứ nhất (F1) giữa bò tót đực và bò nhà.