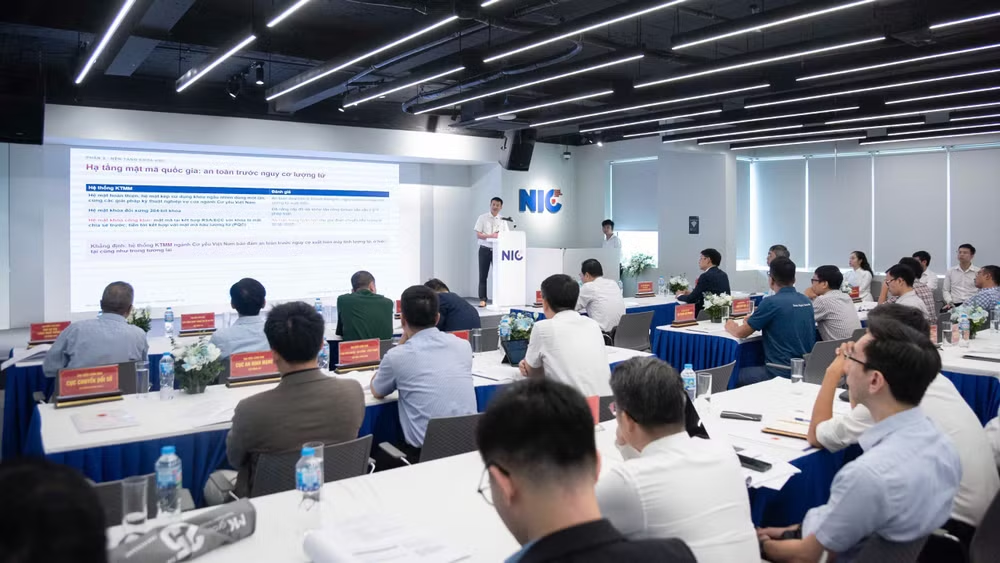
Trong bối cảnh các cường quốc và tổ chức tiêu chuẩn hóa quốc tế đang đẩy nhanh lộ trình chuẩn hóa mật mã hậu lượng tử (Post-Quantum Cryptography-PQC), cuộc chạy đua để thật sự làm chủ công nghệ này đang diễn ra quyết liệt hơn bao giờ hết. Việc chuyển đổi các hệ mật hiện có là một mệnh lệnh của thời đại. Tuy nhiên, chuyển đổi sang mật mã hậu lượng tử không đơn thuần là thay đổi thuật toán, mà là cuộc cạnh tranh về năng lực làm chủ công nghệ lõi.
Với vai trò là Cơ quan mật mã quốc gia, Ban Cơ yếu Chính phủ đang từng bước xác lập năng lực tự chủ, từ lý thuyết đến sản phẩm, qua các kết quả nghiên cứu, xây dựng thuật toán chữ ký số hậu lượng tử dựa trên hàm băm HB-PQSign, cơ chế đóng gói khoá lai Hybrid ML-KEM và chữ ký số dựa trên lưới có cấu trúc ML-PQSign cùng hệ thống bộ tham số mật mã riêng. Những kết quả này thể hiện rõ nét tinh thần thực hiện Nghị quyết số 57-NQ/TW của Bộ Chính trị về đột phá phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số quốc gia.
Công nghệ lõi về thuật toán PQC và những kết quả tiêu biểu
Viện Tiêu chuẩn và Kỹ thuật Quốc gia Hoa Kỳ (NIST) là một tổ chức quốc tế đi đầu trong chuẩn hóa mật mã hậu lượng tử, với các tiêu chuẩn PQC gồm: FIPS 203, 204, 205 và 206. Mặc dù các thuật toán này được công bố công khai, tuy nhiên việc áp dụng triển khai nguyên vẹn không đồng nghĩa với việc làm chủ công nghệ lõi PQC.
Xét về bản chất, công nghệ lõi của một hệ thống mật mã được cấu thành từ bốn tầng then chốt: Thiết kế và chứng minh; thám mã; cài đặt an toàn và sản xuất phần cứng; tiêu chuẩn hóa và kiểm định. Bốn tầng này tạo thành một chuỗi an toàn khép kín và không thể tách rời. Ban Cơ yếu Chính phủ đã chọn con đường làm chủ đồng thời cả bốn tầng và đạt được những kết quả tiêu biểu...
Thiết kế thuật toán HB-PQSign. Đây là lược đồ chữ ký số hậu lượng tử được tiến hành chuẩn hóa dựa trên nguyên tắc kế thừa chọn lọc kỹ lưỡng từ khung cấu trúc an toàn SPHINCS+ (tiêu chuẩn FIPS 205); đồng thời, kiểm soát, làm chủ tham số và chế độ sử dụng. Các thành phần mật mã cơ bản như hàm băm, cơ chế sinh ngẫu nhiên,… đề xuất sử dụng cho HB-PQSign được lựa chọn để tương thích với các lập luận chứng minh an toàn. Thuật toán đi kèm cài đặt tham chiếu, véc-tơ kiểm thử và giải pháp bảo vệ trước khả năng tấn công kênh kề. HB-PQSign được định hướng sử dụng cho hạ tầng chữ ký số chuyên dùng công vụ, hệ thống ký số tập trung HSM, ký số cho các ứng dụng,...
Cơ chế đóng gói khóa Hybrid ML-KEM. Cơ chế này kết hợp (lai ghép) một thuật toán hậu lượng tử ML-KEM (tiêu chuẩn FIPS 203) với một thuật toán mật mã truyền thống ECC hoặc RSA mang lại mô hình bảo mật đa tầng, bảo đảm toàn bộ hệ thống an toàn miễn là ít nhất một trong hai thuật toán thành phần vẫn chưa bị phá vỡ. Đây là bước chuyển tiếp cần thiết trong bối cảnh bản thân lược đồ ML-KEM vẫn còn non trẻ và vẫn tiềm ẩn những rủi ro về mặt toán học cũng như cài đặt, chẳng hạn lỗ hổng KyberSlash năm 2024.
Cơ chế lai ghép này đã được Ban Cơ yếu Chính phủ từng bước làm chủ thông qua phân tích cơ sở lựa chọn thành phần mật mã hậu lượng tử kết hợp với thành phần thiết lập khóa hiện có của ngành, đánh giá các giả định an toàn nền tảng của từng thành phần thông qua các thám mã đặc trưng; đồng thời, nghiên cứu, xây dựng các nguyên thủy mật mã riêng như hàm băm, hàm mở rộng đầu ra, hàm giả ngẫu nhiên và hàm dẫn xuất khóa nhằm bảo đảm tính tương thích và mức độ an toàn tổng thể của lược đồ.
Chứng minh an toàn cho các thuật toán hậu lượng tử trong mô hình QROM, Ban Cơ yếu Chính phủ đã nghiên cứu và làm chủ cơ sở lý thuyết cùng các kỹ thuật chứng minh an toàn lượng tử cho lược đồ chữ ký số, cơ chế đóng gói khoá trong mô hình bộ tiên tri ngẫu nhiên lượng tử QROM. Trên cơ sở làm chủ các nguyên thủy mật mã, các kỹ thuật chứng minh hiện đại (như phép biến đổi Fiat-Shamir with Abort, phép biến đổi Fujisaki-Okamoto, Compressed Oracle, Measure-and-Reprogram), Ban Cơ yếu Chính phủ đã đánh giá, chứng minh, bảo đảm và chính xác hóa đối với các lập luận an toàn được NIST công bố nhằm khẳng định thuật toán không chứa các điểm yếu hay khiếm khuyết về cấu trúc toán học có thể dễ dàng bị tấn công. Đây là nền tảng, luận cứ khoa học quan trọng nhằm chủ động thẩm định, tự chủ hoàn toàn trong việc kiểm soát, tối ưu hóa bộ tham số và xây dựng, đề xuất ban hành Tiêu chuẩn quốc gia (TCVN; TCVN/CY) về mật mã hậu lượng tử sử dụng để bảo vệ thông tin trong các hệ thống thông tin trọng yếu quốc gia.
Kiểm soát, xây dựng mới các bộ tham số mật mã an toàn là biểu hiện rõ nhất của năng lực tự chủ. Ban Cơ yếu Chính phủ đã xây dựng, kiểm soát và làm chủ bộ tham số mật mã cho HB-PQSign[1] và Hybrid ML-KEM cũng như ML-PQSign. Các tham số được lựa chọn, đánh giá về tiêu chuẩn an toàn, hiệu năng và khả năng triển khai thực tế, bảo đảm tương thích với hạ tầng mật mã quốc gia[2]. Kết quả này tạo cơ sở thống nhất để tích hợp, vận hành và kiểm soát thuật toán trong hệ thống thực tế; đồng thời tạo nền tảng chủ động trong chuẩn hóa, đánh giá an toàn và triển khai các giải pháp mật mã hậu lượng tử.
Công bố 3 dự thảo tiêu chuẩn quốc gia về mật mã hậu lượng tử
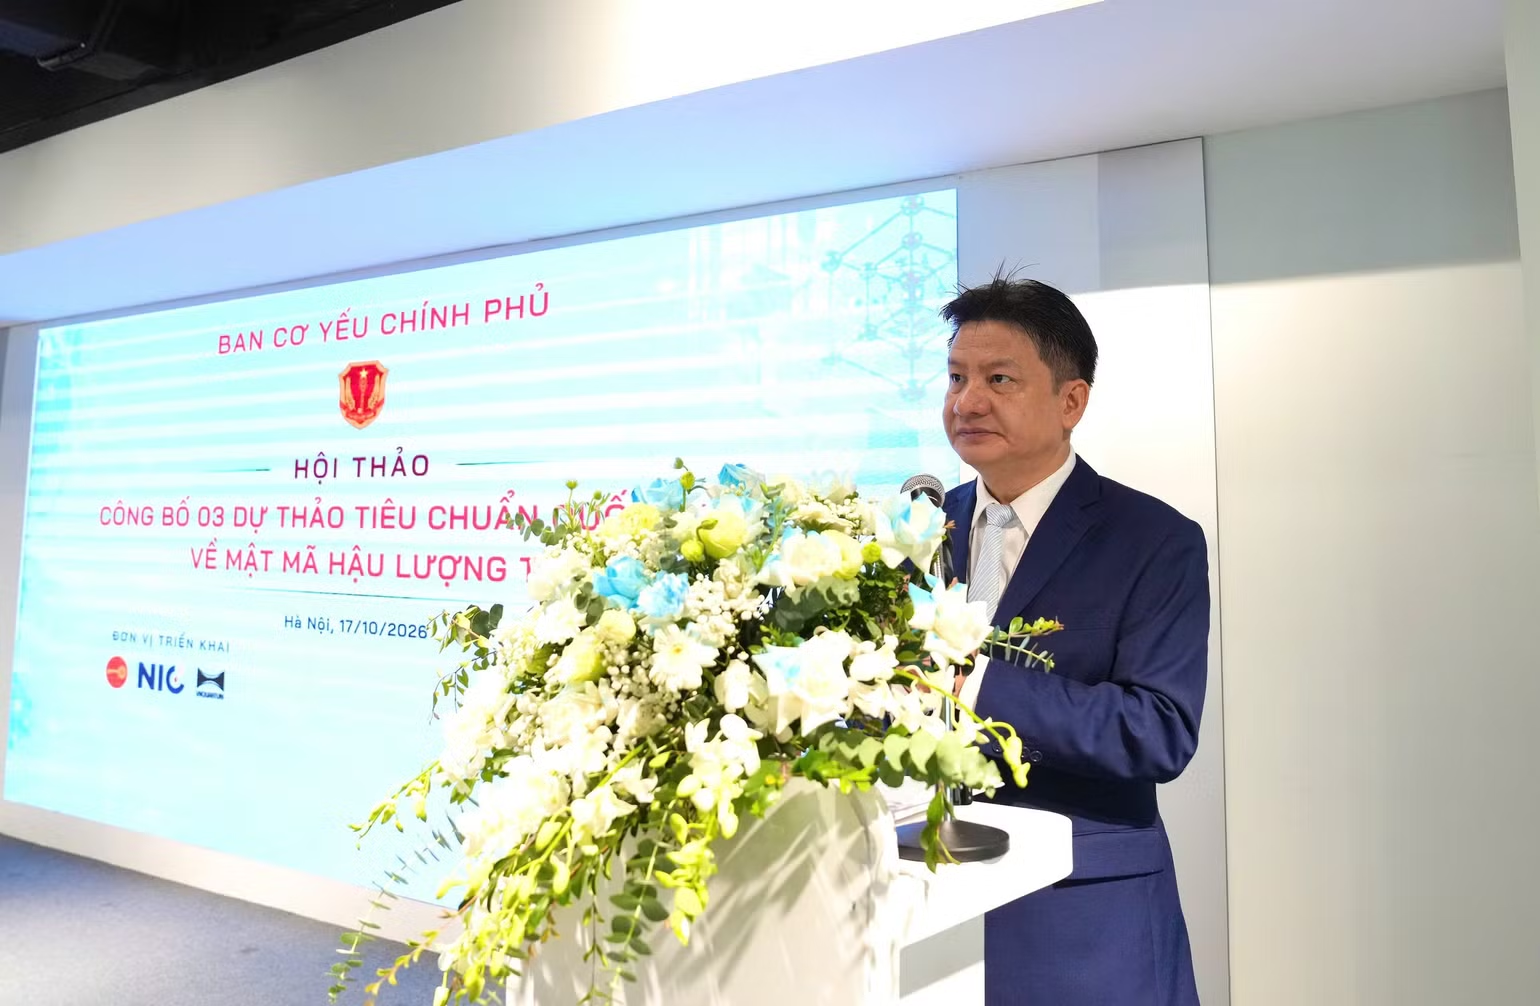
Trên cơ sở kết quả nghiên cứu, làm chủ về các nguyên thủy mật mã hậu lượng tử dựa trên hàm băm và dựa trên lý thuyết lưới, ngày 17/10/2026 tại Hà Nội, Ban Cơ yếu Chính phủ đã tổ chức hội thảo công bố 3 dự thảo tiêu chuẩn quốc gia TCVN về thuật toán mật mã hậu lượng tử, sử dụng trong lĩnh vực mật mã dân sự.
Các dự thảo tiêu chuẩn và thuyết minh chi tiết kỹ thuật hiện đã được đóng gói thành các đặc tả kỹ thuật mở tại Cổng thông tin điện tử của Bộ Quốc phòng[3], mời gọi cộng đồng khoa học và các chuyên gia thám mã trong, ngoài nước cùng tham gia phản biện, đánh giá nhằm hoàn thiện, tối ưu tốt nhất thuật toán trước khi đưa vào ứng dụng thực tiễn.
Thách thức về nguồn nhân lực chất lượng cao
Những kết quả bước đầu cho thấy năng lực làm chủ công nghệ lõi mật mã hậu lượng tử của Việt Nam đang từng bước được hình thành và khẳng định. Tuy nhiên, từ việc làm chủ thuật toán, bộ tham số đến triển khai an toàn trên quy mô quốc gia vẫn là một chặng đường dài, đặt ra nhiều thách thức lớn về tri thức, công nghệ, khả năng thích ứng, nhất là nguồn nhân lực chất lượng cao.
Thứ nhất, rào cản tri thức khoa học và công nghệ cao: Làm chủ công nghệ lõi đòi hỏi kiến thức chuyên sâu về toán học (đại số hiện đại, xác suất thống kê, lý thuyết lưới, lý thuyết code…), vật lý, tính toán lượng tử, chứng minh hình thức và phương pháp cài đặt an toàn. Đây là những năng lực hiếm có, đặc thù ngay cả với các nước phát triển.
Thứ hai, yêu cầu về khả năng “linh hoạt mật mã”: Hệ thống phải sẵn sàng cập nhật thuật toán, tham số khi xuất hiện nguy cơ mới. Thách thức là thực hiện chuyển đổi đồng bộ trên phần mềm, thiết bị và giao thức, vừa bảo đảm an toàn, khả năng tương thích, vừa duy trì hoạt động liên tục. Điều này đòi hỏi chuẩn bị ngay từ khâu thiết kế. Đây cũng là lý do giải thích vì sao NIST vẫn tiếp tục chuẩn hóa các thuật toán PQC gồm HQC (thuật toán bọc khóa dựa trên mã code) năm 2025, hay chuẩn chữ ký số FN-DSA dự kiến ban hành trong năm 2026.
Thứ ba, khoảng cách giữa lý thuyết và triển khai thực tiễn: Hệ thống phải đối mặt tấn công kênh kề, tấn công gây lỗi,… và gánh nặng về kích thước khóa, độ lớn chữ ký số của các thuật toán mật mã hậu lượng tử đối với hạ tầng PKI cũng như thiết bị có tài nguyên hạn chế.
Thứ tư, và mang tính quyết định là nguồn nhân lực: Đội ngũ nghiên cứu chuyên sâu còn mỏng. Việc đào tạo được một chuyên gia thiết kế thuật toán mật mã độc lập phải mất nhiều năm, trong khi cạnh tranh thu hút nhân tài từ khu vực tư nhân và nước ngoài ngày càng gay gắt.
Để khắc phục những khó khăn, thách thức nêu trên, cần áp dụng những giải pháp đồng bộ sau:
Một là, hình thành nhóm chuyên gia nòng cốt theo bốn trụ cột năng lực chính: thiết kế và chứng minh; thám mã; cài đặt an toàn và sản xuất phần cứng; tiêu chuẩn hóa và kiểm định. Mỗi trụ cột phải có người dẫn dắt làm tổng công trình sư và đội ngũ kế cận.
Hai là, đào tạo gắn với nhiệm vụ thực tế. Cần phát huy vai trò của các đơn vị đào tạo mạnh trong nước, gắn nghiên cứu sinh và học viên với các đề tài, dự án xây dựng thuật toán mật mã quốc gia, song song, cử cán bộ trẻ đi đào tạo tiến sĩ, sau tiến sĩ tại các nhóm nghiên cứu hàng đầu thế giới, kèm cam kết trở về phục vụ đất nước.
Ba là, áp dụng cơ chế đặc thù về tuyển dụng, đãi ngộ và môi trường làm việc cho nhân lực mật mã trình độ cao. Cơ chế này tận dụng tinh thần Nghị quyết số 57-NQ/TW về đột phá phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số quốc gia, đồng thời chủ động thu hút chuyên gia người Việt ở nước ngoài.
Công nghệ lõi về mật mã không thể mua bán, nhập khẩu vì liên quan an ninh của mỗi quốc gia, nó chỉ có thể được tích lũy qua thời gian và với những con người phù hợp. Những kết quả nghiên cứu, làm chủ các thuật toán mật mã hậu lượng tử đã khẳng định năng lực làm chủ công nghệ lõi về mật mã của Ban Cơ yếu Chính phủ, tiếp tục phát huy truyền thống hơn 80 năm của ngành Cơ yếu Việt Nam, để luôn xứng đáng là lực lượng tin cậy của Đảng và Nhà nước trong kỷ nguyên lượng tử.
[1] Dai Chi Do, Quoc Toan Nguyen, Phong Quang Trieu, Ba Danh Vu, “A tight security analysis of the FIPS-205 standard (SLH-DSA)”, Institute of Cryptography Science and Technology, https://eprint.iacr.org/2026/632
[2] Hao Nguyen, Hai Le Van, Tien Dinh Quoc, “Stealthy EMFI-Induced Masking Vector Reuse Attack On ML-DSA-44”, KSE 2026, Japan.
[3] https://mod.gov.vn/vn/chi-tiet/sa-ttsk/sa-tt-qpan/lay-y-kien-du-thao-cac-tieu-chuan-quoc-gia-viet-nam-linh-vuc-mat-ma-dan-su-nam-2026